2.3

IT Skills · VSH-Niveau K2/K3

Virenschutz und verdächtige Nachrichten

Malware, Spam und Phishing erkennen, Schutzsysteme unterscheiden und richtig reagieren.

So lernst du

  1. 1.Theorie verstehen
  2. 2.Beispiel nachvollziehen
  3. 3.Aufgabe lösen und prüfen

Lernteil

Theorie und Beispiele

1

Malware, Spam und Phishing

Malware ist schädliche Software. Spam sind unerwünschte Massennachrichten. Phishing täuscht eine vertrauenswürdige Absenderin oder einen Absender vor, um Passwörter oder Daten zu stehlen.

Warnzeichen sind Zeitdruck, ungewöhnliche Links, unerwartete Anhänge, falsche Domains und die Aufforderung, vertrauliche Angaben preiszugeben.
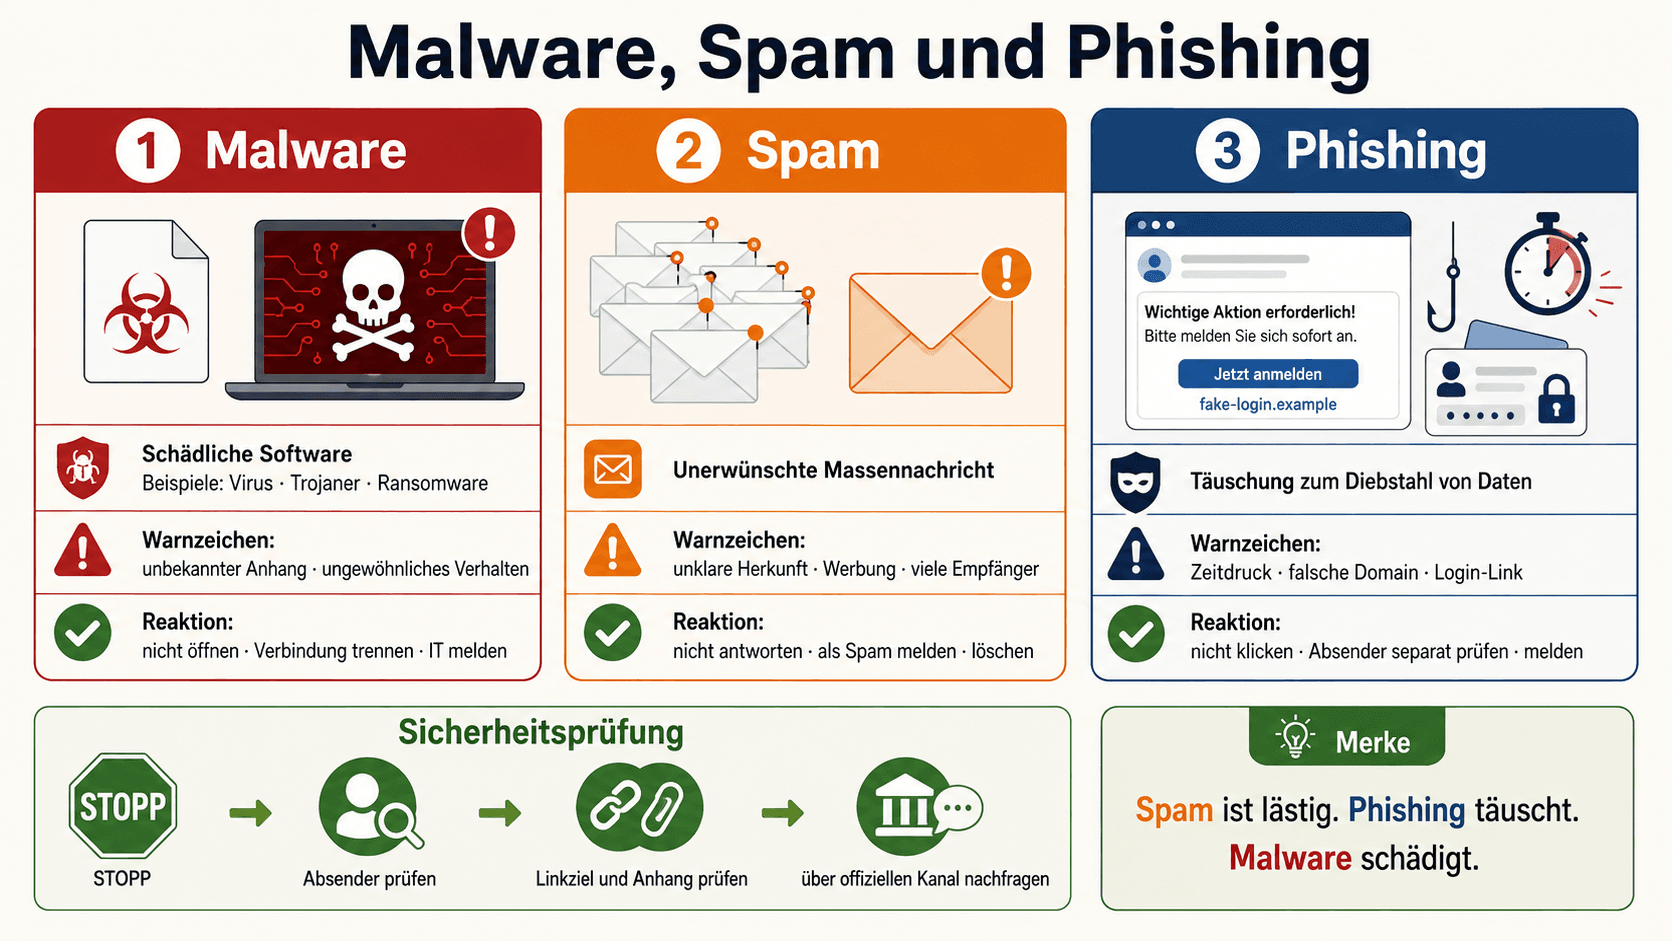
Infografik zur Unterscheidung von Malware, Spam und Phishing mit Warnzeichen, passenden Reaktionen und einer gemeinsamen Sicherheitsprüfung
Merksatz und Prüfroutine: Spam ist lästig, Phishing täuscht und Malware schädigt. Deshalb stoppen, Absender sowie Linkziel prüfen und im Zweifel über einen offiziellen Kanal nachfragen.

Praxisbeispiel

Eine angebliche Bank fordert über einen verkürzten Link sofort zur Passwortbestätigung auf: nicht klicken und über den offiziellen Kanal nachfragen.
2

Schutz und richtige Reaktion

Ein Virenschutz prüft Dateien und Programme auf bekannte Schadsoftware. Eine Firewall kontrolliert Netzwerkverbindungen und blockiert unerlaubten Datenverkehr.

Verdächtige Anhänge nicht öffnen. Nachricht melden, Absender über einen bekannten Kanal prüfen und betroffene Datei mit dem Schutzprogramm untersuchen.

Praxisbeispiel

Mia öffnet die Rechnung.zip nicht, meldet die Nachricht der IT und fragt die Lieferfirma über die bekannte Telefonnummer nach.

3

Arten von Schadsoftware

VSH-Grundlage

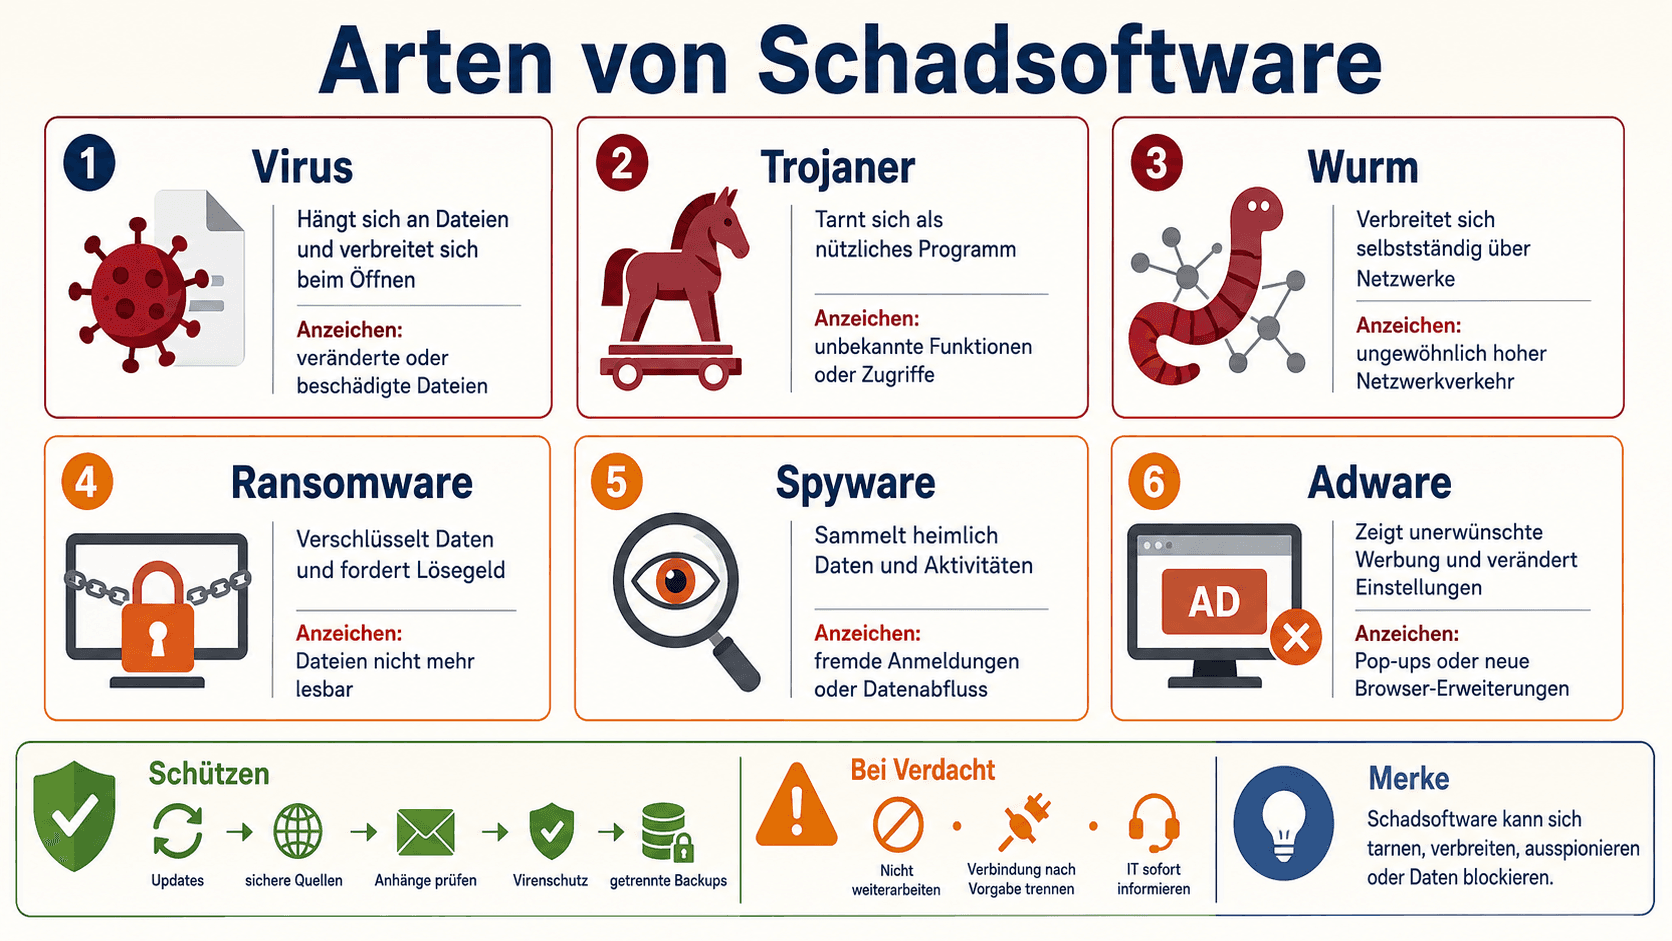
Ein Virus verbreitet sich über infizierte Dateien, ein Trojaner tarnt sich als nützliches Programm, ein Wurm verbreitet sich selbstständig über Netzwerke, Ransomware verschlüsselt Daten, Spyware sammelt heimlich Informationen und Adware zeigt unerwünschte Werbung oder verändert Einstellungen.

Aktuelle Schutzsoftware, Updates, sichere Quellen, getrennte Backups und ein vorsichtiger Umgang mit Anhängen senken das Risiko. Ein Scan hilft bei der Prüfung, ersetzt aber nicht das kritische Beurteilen. Bei Verdacht wird nicht weitergearbeitet; der Vorfall wird sofort nach betrieblicher Vorgabe der IT gemeldet.

Infografik zu Virus, Trojaner, Wurm, Ransomware, Spyware und Adware mit Funktionsweisen, Anzeichen sowie Schutz- und Sofortmassnahmen
Schadsoftware kann sich an Dateien hängen, sich tarnen oder selbst verbreiten, Daten ausspionieren, Werbung einblenden oder Dateien blockieren. Schutz entsteht durch mehrere aufeinander abgestimmte Massnahmen.

Praxisbeispiel

Eine angebliche Rechnung als ausführbare Datei wird nicht geöffnet, sondern gemeldet und mit den betrieblichen Schutzwerkzeugen geprüft.

4

Konten gegen Täuschung schützen

VSH-Grundlage

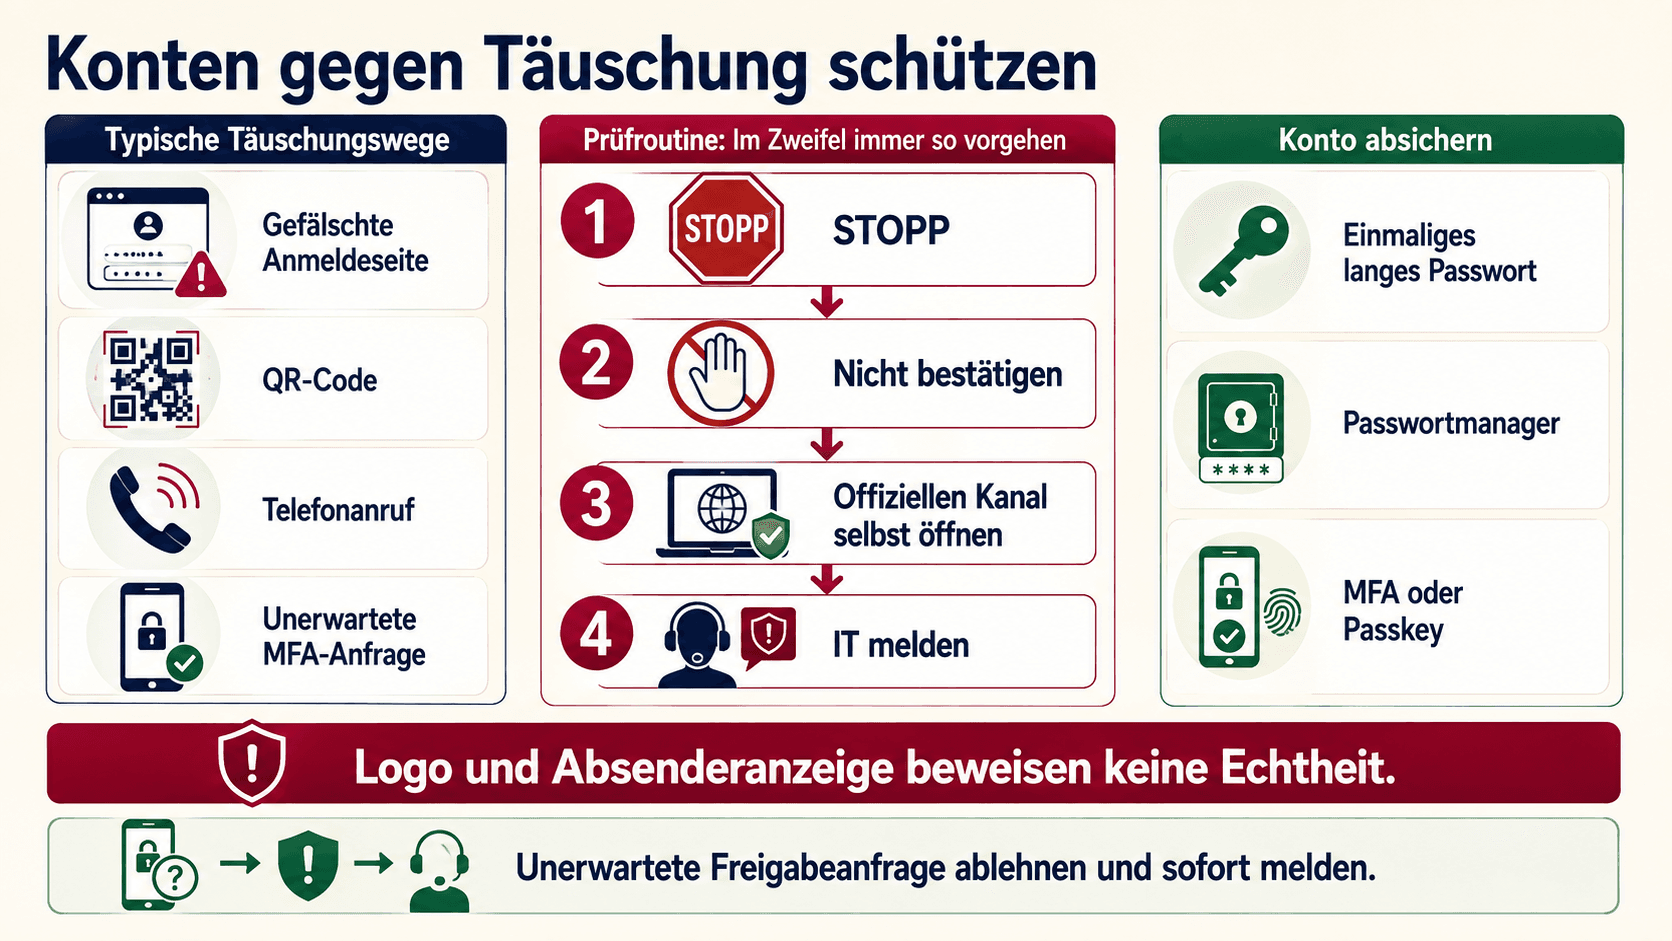
Angreifende nutzen nicht nur Dateien, sondern auch QR-Codes, Telefonanrufe, gefälschte Anmeldeseiten und unerwartete Mehrfaktor-Anfragen. Eine bekannte Absenderanzeige oder ein korrektes Logo beweist die Echtheit nicht.

Für jedes wichtige Konto wird ein langes, einmaliges Passwort in einem vertrauenswürdigen Passwortmanager verwendet. Mehrfaktor-Anmeldung oder Passkeys vermindern das Risiko; unerwartete Anmeldebestätigungen werden abgelehnt und sofort gemeldet.

Infografik zu typischen Täuschungswegen, einer sicheren Prüfroutine und dem Schutz von Benutzerkonten
Orientierung: Verdächtige Anfragen stoppen, über einen offiziellen Kanal prüfen, ablehnen und der IT melden.

Praxisbeispiel

Nach mehreren unerwarteten Freigabeanfragen bestätigt Lea keine davon, ändert nichts über den erhaltenen Link und informiert die IT über den bekannten Meldeweg.

5

Dateitypen, Makros und Quarantäne

VSH-Grundlage

Ausführbare Dateien, Skripte und Office-Dateien mit Makros können Code ausführen. Auch doppelte oder verborgene Dateiendungen können täuschen. Unerwartete Dateien werden nicht geöffnet und Makros nicht aktiviert.

Ein Schutzprogramm kann verdächtige Dateien isolieren. Quarantäne bedeutet nicht automatisch Löschen: Fund, Quelle und betroffener Ablauf werden der IT gemeldet. Nach einem versehentlichen Klick wird der Vorgang sofort gestoppt und nach Betriebsvorgabe reagiert.

Praxisbeispiel

Die Datei Rechnung.pdf.exe ist kein PDF. Mia öffnet sie nicht, meldet den Fund und lässt ihn nach Vorgabe prüfen.

Anwendung

Übungsaufgaben

Löse den Auftrag direkt im Lernpfad. Die Kontrolle zeigt erfüllte und fehlende Kriterien sowie eine Musterlösung.

Aufgabe 1 von 6

Phishing beurteilen

Interaktive Arbeitsliste

0/3 erledigt